從分散的 AI 資料建立治理全貌
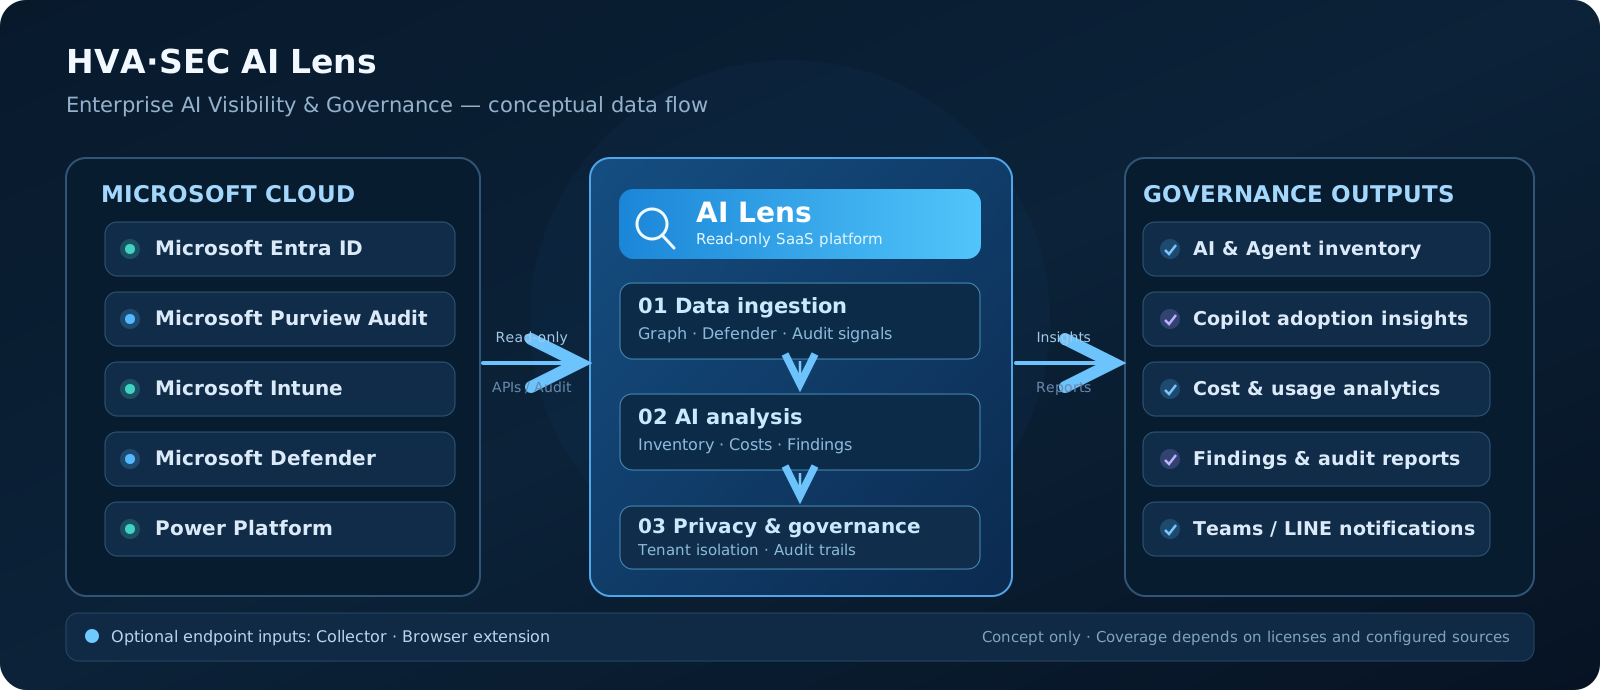
整合 Entra、Purview、Intune、Defender 與 Power Platform 可取得的唯讀資料。每個來源皆標示同步時間、可視性層級及未涵蓋範圍,避免把資料缺口誤認為零風險。
- AI 工具、雲端 OAuth App、Agent、MCP 與瀏覽器擴充功能盤點
- 依部門分析 AI 使用、未核准工具與風險發現
- 資料來源狀態、更新時間與下一步準備度建議
企業 AI 可視性平台
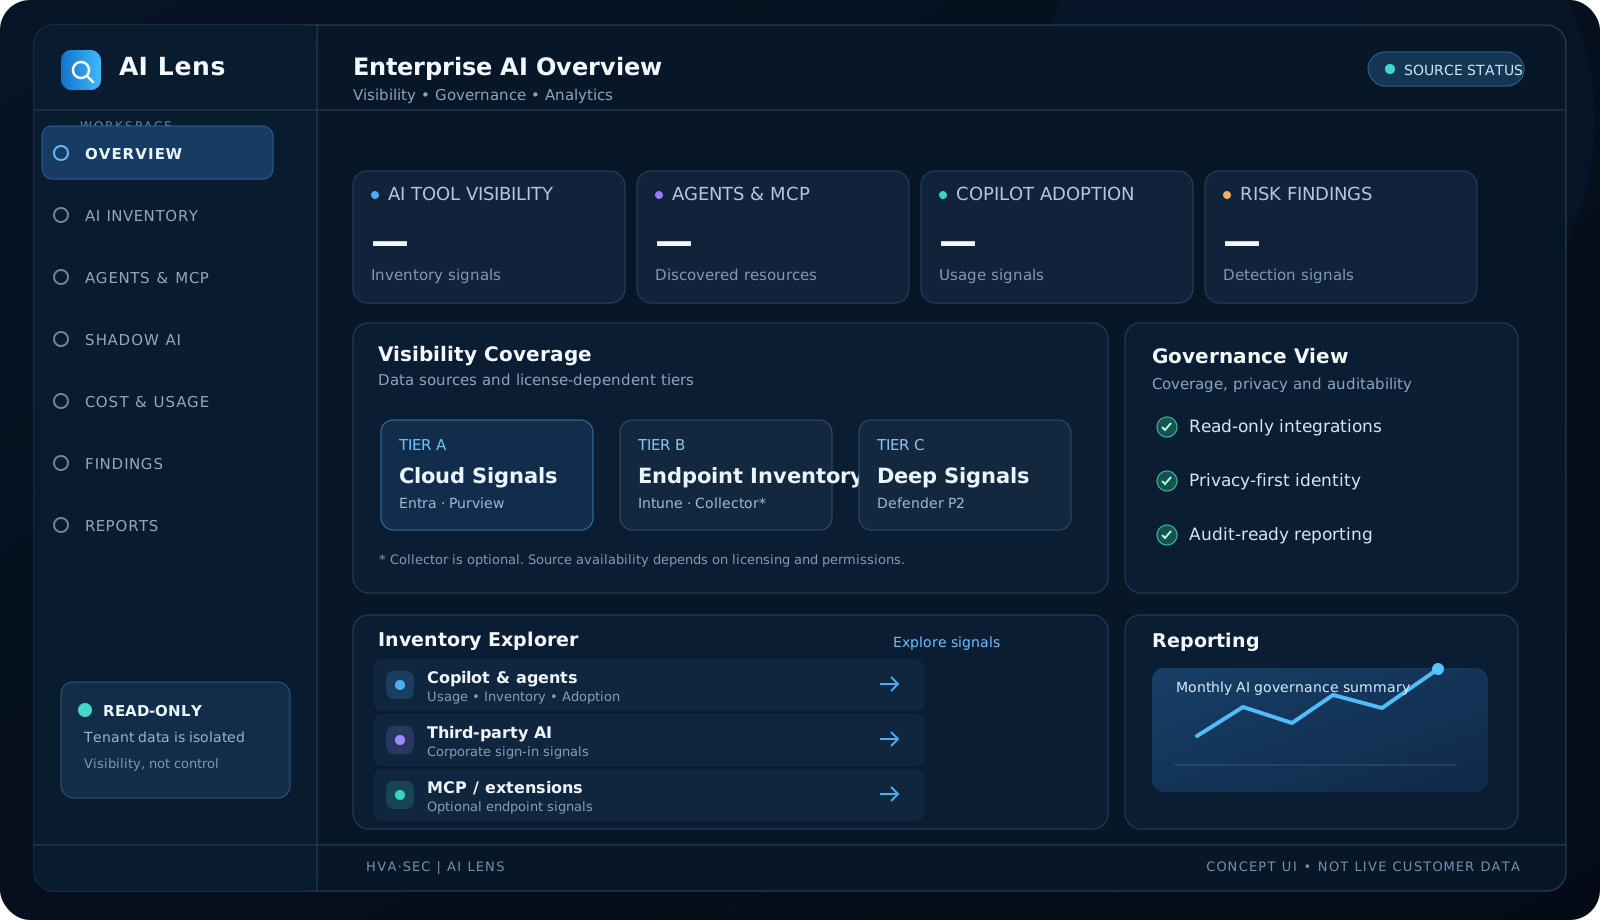
集中掌握企業 AI 工具、Copilot、Agents、MCP 連線、用量成本與風險訊號。以 Microsoft 365 E3/Business Premium 為基礎設計,依授權與資料來源擴充可視性;全程以唯讀盤點和治理報表為核心。
AI LENS / PRODUCT VISUALS
以下為依 AI Lens 產品功能繪製的介面與架構示意,不包含真實客戶資料或即時統計。
平台網址 / PLATFORM URL
此連結指向 AI Lens 測試環境(Staging),需具備對應的 Cloudflare Access 與測試帳號權限;此網址不代表正式公開服務。
https://lens-staging.hvasec.com/整合 Entra、Purview、Intune、Defender 與 Power Platform 可取得的唯讀資料。每個來源皆標示同步時間、可視性層級及未涵蓋範圍,避免把資料缺口誤認為零風險。
盤點可取得的 Copilot Studio、Teams、SharePoint Agent 資訊,包含建立者、使用狀況、MCP、connector、Power Automate flow、skills 與知識來源。部分清單需額外授權或匯入。
分析使用公司帳號登入的第三方 AI 服務,以及 Copilot 授權、活躍率、應用程式趨勢與 Agent 使用。僅靠 Entra 登入紀錄無法完整識別個人帳號或匿名 AI 使用。
彙整 Copilot Studio 點數與用量,並支援 Power Platform 及 ChatGPT Enterprise 報表匯入。支援自訂費率和預算門檻,估算金額與實際帳單清楚區分。
依可取得的雲端與選配端點訊號,找出高權限 AI App、未核准工具、不受信任 MCP 主機、疑似 API key 暴露與 Agent 設定風險。更深入的端點檢測需選配元件。
AI Lens 會清楚標示資料來源需要的授權、權限與部署條件,不將未提供授權的功能視為已啟用。
Microsoft Graph 與 Defender 連線使用唯讀權限;不封鎖網站、不刪除 Agent、不隔離裝置或修改租戶原則。終端使用者預設以假名表示,真實身分還原採核准及稽核流程。
以 Entra ID 登入、由管理員授予唯讀權限,完成準備度檢查並開始資料同步。Collector 和瀏覽器擴充功能不是雲端核心功能的部署前提。
了解 HVA·SEC 如何協助你保護、治理並自動化 Microsoft 雲端環境。